亞洲首家AEC技術委員會認可實驗室,第一手產業觀察
車子愈來愈像一台超級電腦,晶片驗證還能只看「Pass」嗎?
過去談車用半導體可靠度,工程師最熟悉的問題可能是:「這顆IC有沒有通過AEC-Q?」但到了SDV(Software-Defined Vehicle,軟體定義車輛)與車用AI時代,這個問題已經不夠了。
隨著汽車電子電氣架構(E/E Architecture)由分散式走向區域架構(Zonal Architecture),車內數十甚至上百個ECU的功能逐漸集中至少數高效能運算(HPC)平台。這對車用半導體而言,不只是「ECU變少了」時,而是車用AI晶片得承擔更多感知、運算與決策工作;另一方面,部分功率元件與電子零組件又必須部署在更靠近馬達、電池與動力系統的位置。
這形成了一個過去車用晶片較少面對的兩難:晶片既要算得更多、跑得更久,又可能必須承受高溫、高電壓、振動與反覆熱循環。
且自動駕駛由L2駕駛輔助逐步朝L3、L4發展後,LiDAR、Radar、Camera、V2X與高精度地圖持續產生大量資料,高效能運算晶片必須在有限功耗與散熱條件下即時完成處理。
也因此,車用半導體驗證正在從過去「一顆元件有沒有通過測試」,逐步延伸到元件、先進封裝、PCB乃至系統層級的整體可靠度工程。
AEC-Q驗證仍然重要,但在SDV與車用AI時代,它更像是可靠度驗證的起點,而不是終點。
從AEC-Q到Zero Defect,車用晶片需要三道驗證防線
第一層:AEC-Q可靠度驗證+DPA,找出隱藏風險
AEC-Q仍是車用半導體進入汽車供應鏈最重要的可靠度驗證基礎之一,但不同產品面對的要求並不相同。
IC可依AEC-Q100進行驗證;離散式半導體對應AEC-Q101;離散式光電元件可依AEC-Q102;MEMS感測元件則有AEC-Q103等。針對Multi-Chip Module(MCM)等多晶片模組,可依 AEC-Q104規劃認證;若產品採用Copper Wire Bond封裝,則需進一步評估AEC-Q006對銅線材料、接合界面與長期可靠度的要求。(閱讀更多:宜特AEC-Q車電可靠度驗證)。
當車用AI與HPC開始把更多晶片整合進同一個封裝,驗證難度也跟著提高。且晶片通過元件級測試之後,事情還沒有結束。
真正裝上PCB後,Package、PCB與Solder Joint會因不同材料的熱膨脹係數(CTE)而產生新的熱機械應力。因此,AEC-Q007 Board Level Reliability(BLR)開始扮演更重要的角色,並可搭配Weibull Analysis觀察焊點失效行為與可靠度壽命。
如果說AEC-Q回答的是「產品是否通過規範要求」,那麼DPA(Destructive Physical Analysis,破壞性物理分析)處理的,就是另一個問題:「有沒有現在還沒造成失效、未來卻可能出問題的異常?」
透過X-ray、SAT、Decapsulation、Cross-section等分析方法,可以觀察晶片與封裝內部結構,找出裂紋、Void、Delamination與Wire Bond異常等潛在問題。
對追求Zero Defect的車用產品而言,真正需要的已不只是「證明它現在是好的」,而是「盡可能找出未來可能讓它變壞的原因」。
第二層:若晶片真的壞了,怎麼降低人身安全風險?
可靠度驗證處理的是,產品能否長時間穩定工作;但進入自動駕駛與SDV時代後,另一個問題變得更加重要:「如果車用元件真的故障了,車子還能不能保持安全?」
這正是ISO 26262功能安全(Functional Safety)關注的核心之一。它不只是要求元件「不要壞」,更重要的是從系統層級分析潛在故障與風險,並透過故障偵測、診斷、安全機制與降級運作等設計,在故障發生時避免系統進入不可接受的危險狀態。
因此,AEC-Q100與ISO 26262不能互相取代。前者主要處理IC在車用環境下的可靠度;ISO 26262則進一步回答:當電子電氣系統發生故障時,如何控制風險,讓車輛維持或進入安全狀態。兩者不能互相取代。
而當SDV讓車輛功能愈來愈依賴軟體、網路與OTA更新,安全問題又多了一個面向——如果不是元件故障,而是系統遭受網路攻擊呢?這也是ISO/SAE 21434車用網路安全(Automotive Cybersecurity)所關注的議題。
換句話說,下一代車用半導體必須同時回答三個問題:「它耐不耐用?它壞掉時安不安全?它連上網路之後安不安全?」
第三層:Zero Defect不是把晶片測100遍,而是管住整條供應鏈
對Fabless IC設計公司而言,晶片是自己設計的,但Wafer可能由晶圓廠製造,封裝與測試交給OSAT,最後產品再進入Tier 1與OEM供應鏈。任何一個環節出現異常,都可能演變成最後的品質問題。
因此,Zero Defect並不是單純「增加測試項目」。
AEC-Q004 Zero Defect Framework提供Fabless IC供應鏈品質管理框架,並結合AEC-Q001 Part Average Testing(PAT)、AEC-Q002 Statistical Yield Analysis等方法,從統計異常中提早辨識Outlier與異常良率批次。
至於製造與供應鏈端,則可進一步透過IATF 16949汽車品質管理系統、VDA 6.3製程稽核,以及依企業角色與客戶要求評估IECQ AQP等品質管理方案。
因此,車用半導體真正的Zero Defect,並不是找到一台「什麼都測得出來」的設備。
它是一套從Qualification → Physical Analysis → Functional Safety → Cybersecurity → Supply Chain Quality Management一層一層把失效風險往前攔截的機制。
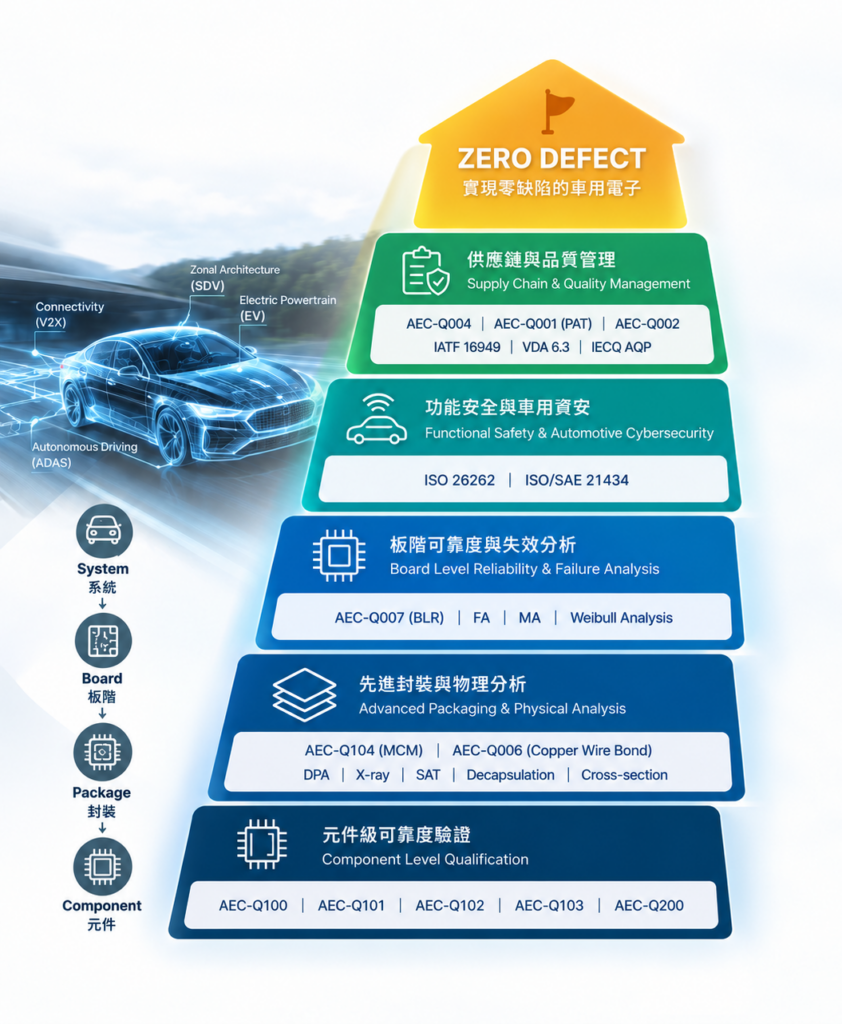
圖一:車用半導體從AEC-Q到Zero Defect的完整驗證架構
SDV與車用AI之後,可靠度驗證正在從「晶片」走向「系統」
過去工程師習慣問:「這顆IC有沒有通過AEC-Q100?」未來更可能必須問:「這顆IC通過了,但封裝呢?焊點呢?PCB呢?長時間高溫運算之後呢?當其中一個功能失效時,整個系統還安全嗎?」
尤其MCM、SiP與異質整合逐步進入車用AI與HPC應用後,一個封裝內可能同時出現Logic IC、Memory、Power Device及不同材料界面。
此時,晶片本身通過驗證,只代表其中一道門過關。
封裝的熱機械應力、Board Level焊點可靠度、材料劣化、散熱,以及長期運作後可能產生的失效機制(Failure Mechanism),都可能成為下一個問題。
因此,AEC-Q、DPA、FA、MA、BLR、ISO 26262與品質管理,不應再被視為彼此獨立的服務項目,而是一條連續的車用半導體風險驗證鏈
如何選擇車用半導體驗證實驗室?不是「能不能測」,而是能否提早攔截問題?
選擇AEC-Q實驗室時,第一個問題當然是:「設備與能力能不能完成驗證?」
但對車用產品而言,更值得問的是:「如果測試Fail了,接下來怎麼辦?」
能否透過故障分析(Failure Analysis)找出失效位置?能不能進一步透過材料分析(Material Analysis)與DPA追查材料、封裝或製程問題?如果元件本身沒有問題,能不能繼續往Board Level與系統端追?當產品要進入OEM或Tier 1,又能否銜接Functional Safety、Cybersecurity與品質管理要求?
iST宜特自2008年投入汽車電子驗證領域,並於2022年通過AEC審核,成為AEC技術委員會成員及亞洲首家取得AEC認可的第三方公正實驗室。
目前宜特可提供AEC-Q100、AEC-Q101、AEC-Q102、AEC-Q103、AEC-Q104、AEC-Q006、AEC-Q007與AEC-Q200等車用電子可靠度驗證相關服務,並具備故障分析、材料分析、板階可靠度,以及ISO 26262、ISO/SAE 21434與汽車品質管理相關服務能力。
對準備進入全球車用供應鏈的IC設計公司、半導體廠商與電子零組件業者而言,真正需要的未必只是取得一份Pass Report。
更重要的是知道產品可能在哪裡出問題,並在問題真正進入車廠之前,把它攔下來。
熟稔從車廠、Tier1到零組件的要求,深厚技術化為知識服務,為您車電產品品質把關
熟稔從車廠、Tier 1、零組件客戶的OEM/DOP/AM車用市場各項可靠性、安全與環保規範要求,我們將這些專業技術,轉化成技術知識,提供您專業的建議、高品質服務,協助您順利搶灘汽車電子市場。
車用半導體驗證常見問題(FAQ)
Q1. AEC-Q是什麼?AEC-Q100、Q101、Q102、Q103與Q104有什麼不同?
AEC-Q是由Automotive Electronics Council(AEC)制定的車用電子元件可靠度驗證規範,依不同產品類型有不同的驗證要求。
其中,AEC-Q100適用於車用IC;AEC-Q101適用於離散式半導體;AEC-Q102適用於離散式光電元件;AEC-Q103適用於MEMS感測元件;AEC-Q104則適用於Multi-Chip Module(MCM)多晶片模組。此外,AEC-Q006針對銅線接合可靠度,AEC-Q007則聚焦Board Level Reliability(BLR)板階可靠度。
因此,進行車規驗證前,應依產品類型、封裝結構、應用環境與目標客戶要求,確認適用的AEC-Q規範與驗證計畫。
Q2. 車用晶片通過AEC-Q驗證,就代表可以進入OEM或Tier 1供應鏈嗎?
不一定。AEC-Q Qualification是進入車用市場的重要可靠度要求,但通過AEC-Q並不代表產品已滿足所有OEM或Tier 1的品質、安全及供應鏈要求。
除了AEC-Q之外,車用半導體業者還可能需要面對IATF 16949品質管理、ISO 26262功能安全、ISO/SAE 21434車用資安,以及不同OEM與Tier 1的客戶指定需求。
尤其對Fabless IC設計公司而言,還需進一步管理Foundry與OSAT等外包供應鏈的製程與品質風險。AEC-Q004 Zero Defect Framework即提供一套車用零缺陷管理架構,並結合AEC-Q001 PAT與AEC-Q002統計分析等機制,協助IC設計公司降低異常產品流入車用供應鏈的風險。
Q3. AEC-Q100和ISO 26262有什麼不同?
最簡單的理解方式是:
AEC-Q100問的是:「這顆IC夠不夠可靠?」
ISO 26262問的是:「如果它故障了,會不會造成不可接受的安全風險?」AEC-Q100主要針對車用IC進行可靠度Qualification;ISO 26262則著重道路車輛電子電氣系統的Functional Safety,從產品生命週期與系統風險角度降低故障造成的安全風險。
兩者處理的是不同問題,因此不是互相取代的關係。
Q4. MCM、SiP與車用先進封裝需要進行AEC-Q104驗證嗎?
針對Multi-Chip Module(MCM)等車用多晶片模組,可依AEC-Q104進行驗證。
隨著車用AI、ADAS、HPC與SDV快速發展,單一封裝可能整合Logic IC、Memory、Power Device及其他元件,使熱、機械與材料界面的交互作用比傳統單晶片封裝更加複雜。
AEC-Q104 Rev A進一步更新多晶片模組的驗證要求,因此開發車用MCM、SiP與異質整合產品時,應依產品結構與應用情境評估適用的可靠度驗證計畫。
Q5. 為什麼車用晶片明明通過ATE與可靠度測試,仍可能被Tier 1退貨?
因為Pass/Fail電性測試主要確認晶片在特定測試條件下是否符合電性規格,未必能完整揭露封裝與材料結構中的潛在物理缺陷。
例如焊點裂紋、Wire Bond異常、材料界面分層或封裝內部缺陷,在初期可能尚未造成明顯電性異常,卻可能在後續溫度循環、振動或長時間使用後逐漸演變成失效。
因此,車用半導體除了ATE與可靠度驗證之外,還可依產品風險導入DPA(Destructive Physical Analysis)、Failure Analysis(FA)與Material Analysis(MA),從物理結構與材料層面找出潛在失效機制。
Q6. 什麼是DPA? 為什麼車用半導體需要DPA?
DPA(Destructive Physical Analysis,破壞性物理分析)是透過物理方式拆解或分析元件內部結構,以確認晶片、封裝、Wire Bond及材料界面是否存在異常。常見方法包括X-ray、SAT、Decapsulation與Cross-section等。
DPA的價值並不只是「把產品拆開來看」,而是補足單純電性Pass/Fail測試較難觀察的物理風險。
對車用半導體而言,某些裂紋、Void、Delamination或Wire Bond異常在初期可能尚未造成電性失效,卻可能在長時間高溫、振動或熱循環後惡化。因此,DPA可作為可靠度驗證與Failure Analysis的重要補充,協助工程師更早辨識潛在失效機制。
Q7. 什麼是AEC-Q007?為什麼車用半導體需要做BLR板階可靠度驗證?
晶片通過元件級驗證,不代表焊到PCB上之後一定不會出問題。
Package、PCB與Solder Joint使用不同材料,溫度變化時會因CTE差異產生熱機械應力。AEC-Q007 Board Level Reliability即從板階角度評估這類可靠度風險。
透過溫度循環等測試並搭配Weibull Analysis,可進一步觀察Solder Joint失效行為及可靠度壽命。
Q8. AEC-Q006 Rev. B對車用銅線封裝驗證帶來哪些改變?
銅線具備導電性與成本優勢,但接合界面也可能受到氧化、高溫高濕、材料反應與熱機械應力影響。
因此,AEC-Q006針對車用半導體Copper Wire Bond建立相關可靠度要求。產品若採用銅線封裝,應依最新規範版本、產品材料與製程條件重新檢視驗證計畫,而不能單純沿用過去的驗證方式。
Q9. 如何選擇車用半導體AEC-Q驗證實驗室?
不要只問:「你們可以做AEC-Q100嗎?」
更值得問的是:「如果測試Fail了,你們能不能告訴我為什麼?」
完整的車用半導體驗證能力除了AEC-Q驗證之外,還應視產品需求串接DPA、Failure Analysis、Material Analysis、Board Level Reliability,以及ISO 26262、ISO/SAE 21434與汽車品質管理相關能力。
如此才能從「完成單一測試」,進一步走向「找出並降低產品進入車用供應鏈後的失效風險」。